AI議事録のセキュリティ対策とは?情報漏洩を防ぐツールの選び方を解説
AI議事録のセキュリティ対策は、学習データへの利用拒否(オプトアウト)と第三者認証の取得確認、オフライン対応ツールの検討にくわえ、社内の運用ルール整備が重要です。
本記事では、AI議事録に潜む情報漏洩の具体的なリスクと、安全なツールの選び方を整理します。さらに、高セキュリティな製品の特徴や、導入後に欠かせない運用ルールまであわせて解説します。
この記事の要約
- AI議事録は、個人アカウントの無断利用(シャドーAI)やデータ学習による情報漏洩リスクを伴う
- 安全なツール選びでは、学習利用のオプトアウト設定とISO27001などの第三者認証の有無を確認する
- 機密度が極めて高い会議では、インターネットに接続しないオフライン対応ツールが適している
- 導入の際は、入力禁止データの定義と会社指定ツールの利用徹底といった社内ルールの整備が必要
- オフライン環境で強固なセキュリティを構築できる「ScribeAssist」などが有力な選択肢となる
目次
AI議事録にどんなリスクが潜む?
AI議事録の利用には、利便性の裏で企業機密が意図せず流出するリスクが存在します。
| リスクの発生要因 | 想定される被害・影響 |
|---|---|
| 個人のAI無断利用 | 管理外での機密情報の外部流出 |
| データ学習への同意 | 入力した会議内容が他社のAI回答に露出 |
| 権限設定のミス | 未公開の経営情報などが一般社員に漏洩 |
| 外部サーバーの脆弱性 | サイバー攻撃による録音データの窃取 |
個人のAI利用で機密が漏れる
会社が許可していない個人アカウントの生成AIを業務で使う「シャドーAI」は、深刻な情報漏洩を引き起こすおそれがあります。議事録の作成を手軽に自動化できるため、現場の担当者や管理職が個人のスマートフォンなどで会議音声を録音し、パブリックなAIに読み込ませてしまうケースが後を絶ちません。会社がアクセス権やログを管理できない環境で機密データが処理されると、退職後のアカウント放置などを通じて、取り返しのつかないインシデントに発展する危険性が高まります。
データがAIの学習に使われる
クラウド型のAIに入力した音声やテキストが、システム側のAIモデルの学習データとして吸収される危険性があります。消費者向けの無料ツールや一部のサービスでは、初期設定のまま利用するとユーザーの入力内容がAIの精度向上に使われる仕組みが一般的です。未公開の事業計画や顧客との交渉履歴が学習されてしまうと、第三者が似た文脈でAIに質問した際、自社の機密情報が回答としてそのまま出力されてしまう事態を招きかねません。
権限設定のミスで社内に漏れる
議事録データの共有範囲を誤ると、未公開の経営情報や人事評価が社内に広まるインシデントに発展します。AI議事録ツールは会議終了と同時にURLを発行し、関係者へ即座に共有できる利便性を備えている点が特徴です。しかし、閲覧権限の制限をかけ忘れたまま社内の共通チャネルにリンクを投稿してしまい、特定のプロジェクトメンバーしか知るべきではない情報が全社員の目に触れてしまう失敗例は珍しくありません。
外部サーバーのデータが狙われる
録音データを外部のクラウドサーバーで処理・保存するツールの場合、サイバー攻撃の標的になるリスクがあります。サービス提供元のシステムに脆弱性が存在すると、不正アクセスによって大量の音声データやテキスト化された議事録がまとめて窃取されるリスクが生じるでしょう。自社でコントロールできない範囲での情報流出を防ぐため、ベンダー側のセキュリティ対策を厳格に見極める作業が重要です。
安全なAI議事録ツールの選び方
機密情報を守りながらAI議事録を活用するには、システムの安全性とデータ保護方針を見極める基準が必要です。
| 選定の基準 | 確認すべき具体的な機能・条件 |
|---|---|
| 学習データの取り扱い | オプトアウト(学習への利用拒否)の可否 |
| 第三者認証の取得 | ISO27001やSOC2などのセキュリティ認証 |
| データの暗号化 | 通信時および保存時のデータ暗号化方式 |
| アクセス管理体制 | 詳細な権限設定と監査ログの出力機能 |
| オフライン対応 | インターネット接続なしでのローカル処理 |
AIの学習データに利用させない
入力した音声やテキストを、AIの学習に利用しないと明言しているツールを選定します。法人向けのプランやエンタープライズ版のサービスでは、学習データの利用を拒否する「オプトアウト」の機能が標準で備わっていることが一般的です。導入前のトライアル段階で利用規約を詳細に確認し、システムの設定画面で学習への提供を確実にオフにできるか点検する作業が求められます。
ISOなどの第三者認証を確認する
ベンダーのセキュリティ体制を客観的に評価するため、国際規格であるISO27001やSOC2の取得状況を確認します。 ISO27001は情報セキュリティマネジメントシステム(ISMS)の適切な運用を示し、 ISO27017はISMS認証のアドオン認証として位置づけられ、ISO27001の取得を前提としてはじめて認証を受けられる規格です。
また、SOC2はクラウドサービス事業者のセキュリティ・可用性・機密性などの内部統制を第三者の監査法人が評価する認証であり、特に海外ベンダーの製品を選定する際に確認しておきたい基準です。これらを踏まえ、ツール選定時にはISO27001の取得に加え、クラウド利用を想定してISO27017やSOC2まで取得しているかどうかを確認すると、より高い安全性を見極められます。自社の情報システム部門がツールの導入審査を行う際、これらの第三者認証の有無が重要な判断基準として機能します。
データの通信と保存を暗号化する
第三者による傍受を防ぐため、通信経路とサーバー上の保存データが強固に暗号化されているツールを採用します。テレワーク中や外出先のカフェなど、セキュリティの弱い公衆Wi-Fiを利用して会議に参加する場面も想定されるでしょう。AES-256などの高度な暗号化技術が用いられていれば、万が一データ通信が盗聴されたりサーバーに不正アクセスされたりしても、中身の解読を困難にできます。
権限とアクセスログを管理する
誰がどの議事録を閲覧・編集したかを追跡し、権限を細かく制御できる機能を備えた製品が安全です。部署単位やプロジェクトごとのフォルダ分けに対応し、招待されたメンバー以外はアクセスできないように設定できることが基本となります。さらに、いつ誰がデータをダウンロードしたかを記録する監査ログ機能があれば、不正な持ち出しの抑止効果が高まり、インシデント発生時の原因究明も迅速に進むはずです。
オフライン対応ツールも検討する
極めて機密性の高い会議を扱う場合は、インターネットに接続せずローカル環境で処理を完結できるツールが適しています。官公庁の会議や未公開のM&A案件、金融機関の取締役会などでは、クラウドサービスの利用自体が社内規程で禁止されているケースも珍しくありません。パソコン内部で音声認識とAI要約を行うスタンドアローン型のシステムであれば、外部へのデータ送信が発生せず、情報漏洩のリスクを根本から排除できます。
さわやか信用金庫では、厳格なセキュリティ要件からクラウド型のAI議事録ツールを利用することが難しい中、オフラインで利用できる「ScribeAssist」を導入。セキュリティを担保しながら議事録作成時間を3~4割程度削減できました。
情報漏洩を防ぐ運用ルールとは?
安全なツールを導入しても、利用者の誤操作や認識不足があればインシデントは防げません。
| 運用ルールの策定項目 | 実行すべき具体的な対策 |
|---|---|
| 機密データの入力制限 | 個人情報や未公開情報の入力禁止ルールの明文化 |
| 公式ツールの利用徹底 | シャドーAIの禁止と社内承認ツールの環境整備 |
| 録音時の同意取得 | 会議開始時に参加者へ録音とAI利用の旨を通知 |
| 継続的なリテラシー教育 | 管理職を筆頭としたセキュリティ研修の定期実施 |
入力禁止の機密データを定義する
顧客の個人情報や未発表の経営数値など、AIツールに入力してはならない情報をガイドラインで明確に定めます。クラウド型のAI議事録を利用する際は、NDA(秘密保持契約)を結んでいる取引先の情報や、人事評価などのセンシティブな内容を扱う会議を録音対象から外す線引きが必要です。どのような会議なら利用してよいのか、判断に迷わない具体的な基準を設けることで現場の混乱を防ぎます。
会社指定のツール利用を徹底する
従業員が個人アカウントのAIを無断利用するのを防ぐため、会社がセキュリティを担保した公式ツールを用意します。シャドーAIの蔓延は、現場が業務を効率化したいと考える一方で、会社側が適切な環境を提供していない状況で発生しがちです。安全な法人向けツールを正式に導入し、それ以外の無料サービスや個人アカウントの業務利用を厳格に禁止する規定を就業規則などに盛り込む対応が推奨されます。
会議参加者から録音の同意を得る
プライバシー保護や法規制の観点から、会議の録音とAIによる処理を行う旨を事前に参加者へ伝え、同意を得ます。無断で録音しテキスト化する行為は、相手との信頼関係を損なうだけでなく、個人情報保護の観点からもトラブルの火種になりかねません。オンライン会議の冒頭でAIツールを使用する旨をアナウンスし、録音を望まない参加者への配慮を組み込む運用手順が求められます。
管理職を含めて継続的に教育する
現場の担当者だけでなく、AIの利便性を優先しがちな管理職に対しても定期的なセキュリティ教育を実施します。機密情報の扱いに慣れているはずの管理職層であっても、新しいテクノロジーのリスクに対する認識が不足しているケースは珍しくありません。過去のインシデント事例を共有し、権限設定のミスや外部ツール利用の危険性を自分事として捉えさせる啓発活動を定期的に行うことが重要です。
実際に、シャドーAI(会社が公認していない生成AI)に機密情報を入力している割合は、一般社員クラスの18.8%に対し、課長・部長クラスでは37.5%と約2倍にのぼる調査データも存在します。
自社のセキュリティ要件に応じたAI議事録の最適な選び方
情報漏洩を防ぐ運用ルールを整備したうえで、自社のポリシーを確実に満たすツールを選ぶことが、安全なAI議事録活用のゴールです。会議の機密性や利用規模に応じて最適なシステムを選択することで、経営層や情報システム部門も納得のいく導入計画を実現できます。
アドバンスト・メディアが展開する音声認識ソリューション「VoXT One」では、企業の厳格なセキュリティ要件に対応するため、用途の異なる2つの法人向けサービスをご用意しています。
アドバンスト・メディアは、情報セキュリティマネジメントシステム「ISO/IEC 27001(ISMS)」の認証とプライバシーマークを取得し、認証基準に基づき継続的に運用改善を行っています。
最高機密を扱う会議にはオフライン型の「ScribeAssist」
前述のとおり、経営会議や未公開プロジェクトなど、極めて機密性の高い情報を扱う場合は、スタンドアローン(オフライン)型の「ScribeAssist(スクライブアシスト)」が有効な選択肢です。インターネット接続がない環境でも、音声認識からAI要約まですべての処理をPC内部(ローカル環境)で完結できるため、データをクラウドに送信する必要がありません。情報漏洩リスクを根本から抑えられることから、クラウド利用が制約されている組織でも安全に議事録を作成できます。
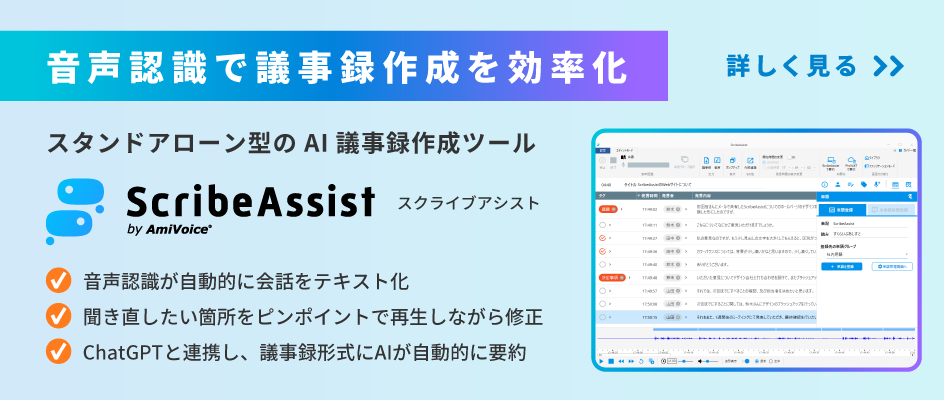
オフラインで使える文字起こし・AI議事録ソフト|ScribeAssist(AmiVoice)
全社規模での安全な情報共有にはクラウド型の「ProVoXT」
一方、急増するシャドーAIへの対策として「全従業員が安全に使える公式のAI議事録ツールを一斉に支給したい」という場合は、セキュアなクラウド型サービス「ProVoXT(プロボクスト)」が強力な選択肢となります。
IPアドレス制限機能を備えているため、大規模な組織でも管理の手間を抑えながら安全に議事録を共有可能です。会社全体の業務効率化を推進しつつ、コンプライアンス遵守の課題を同時に解決したい企業に推奨されます。
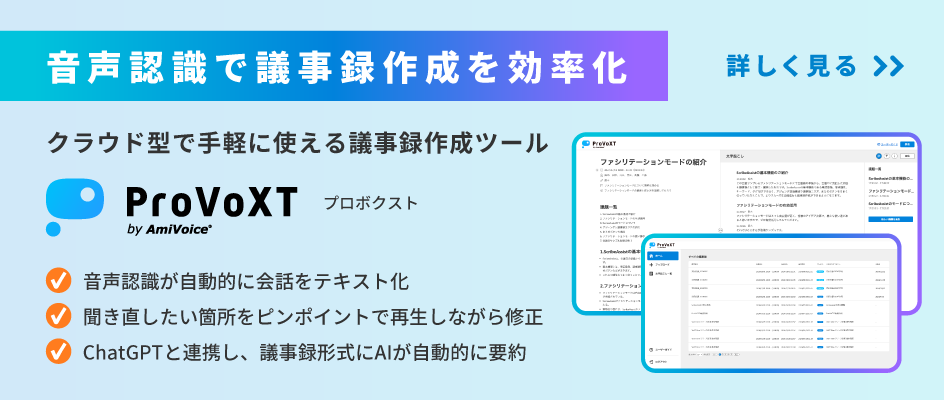
ProVoXT | AmiVoiceのクラウド型AI議事録サービス
【関連記事】【2026年最新版】おすすめのAI議事録ツール7選を徹底比較!料金・無料プラン・選び方 | コラム | VoXT One(AmiVoice)
まとめ
AI議事録のセキュリティ対策は、学習データへの利用拒否(オプトアウト)と適切なアクセス権限の設定が基盤となります。シャドーAIによる予期せぬ情報流出や、外部サーバーを経由した機密漏洩を防ぐため、第三者認証を取得したツールの選定と厳格な運用ルールの策定が重要です。
しかし、金融機関の取締役会や研究開発の会議など、極めて機密性の高い情報を扱う場面では、クラウド型ツールを利用すること自体が社内のセキュリティ規定で禁じられているケースも珍しくありません。
アドバンスト・メディアが提供するScribeAssistは、インターネット接続が不要なスタンドアローン環境で動作します。オフライン環境でも音声認識とAI要約を実行でき、データをクラウドに送信・保存しないため、通信傍受やクラウドサーバーへの不正アクセスといった情報漏洩リスクを抑えた議事録作成が可能です。会議の機密度に応じた使い分けも視野に入れながら、安全なAI議事録の導入計画を検討してみてください。
オフラインで使える文字起こし・AI議事録ソフト|ScribeAssist(AmiVoice)